
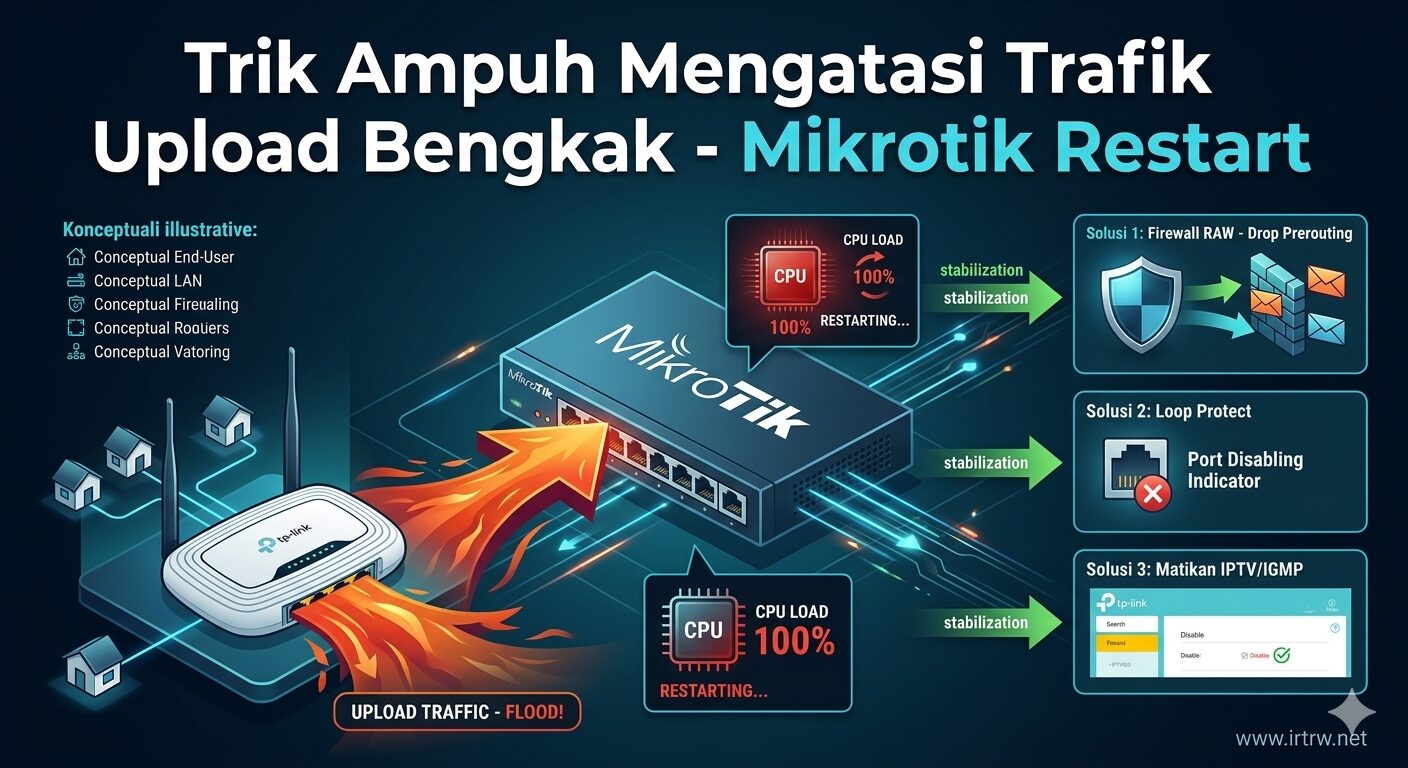
 Bagi para pemilik usaha RT RW Net dan ISP lokal, menjaga stabilitas server utama adalah harga mati. Kinerja jaringan yang lancar akan membuat pelanggan betah dan meminimalisasi komplain. Namun, dalam operasional sehari-hari, tantangan teknis sering kali datang dari perangkat di sisi end-user. Salah satu momok yang paling sering membuat pusing para teknisi adalah lonjakan trafik upload yang ekstrem dari salah satu rumah pelanggan.
Kasus yang kerap ditemukan di lapangan adalah penggunaan router TP-Link tipe rumahan yang tiba-tiba membombardir jaringan dengan paket data sampah. Efeknya tidak main-main; interupsi data ini mampu membuat CPU load server MikroTik melonjak hingga 100% dan menyebabkan router utama restart terus-menerus setiap beberapa menit. Masalah ini tidak akan selesai jika Anda hanya mengandalkan Filter Rule konvensional. Mengapa hal ini bisa terjadi dan bagaimana tindakan maintenance yang paling mujarab untuk mengatasinya?
Akar Penyebab: Mengapa Mikrotik Restart Terus?
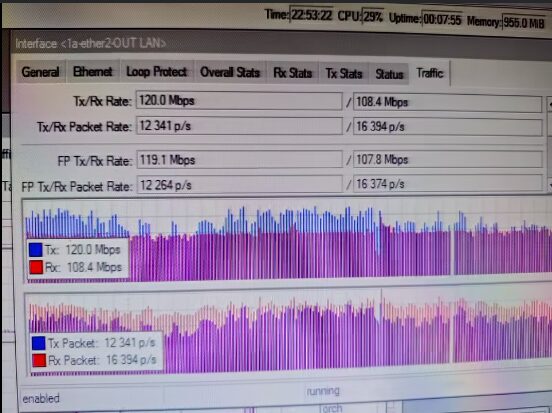
Ketika sebuah router TP-Link pelanggan memicu trafik upload hulu yang tidak wajar, ada dua kemungkinan besar yang sedang terjadi: kasus looping fisik (salah colok kabel LAN) atau adanya bug pada fitur multicast (seperti IPTV/IGMP Snooping) yang berbalik arah menyerang server.
Banyak pengelola jaringan langsung membuat aturan pemblokiran di menu IP -> Firewall -> Filter Rules. Sayangnya, cara ini kurang tepat untuk mengatasi banjir data (flooding). Paket data sampah dari pelanggan sudah kepalang masuk dan membanjiri port fisik MikroTik. Router utama terpaksa bekerja ekstra keras untuk membaca dan menyaring jutaan paket tersebut sebelum sempat membuangnya (drop). Akibatnya, terjadi kernel failure karena CPU kehabisan daya komputasi, yang berujung pada reboot otomatis.
Langkah Taktis Maintenance untuk Memotong Trafik Masif
Untuk mengatasi masalah ini secara permanen tanpa mengorbankan kestabilan server utama, Anda harus menerapkan teknik isolasi jaringan yang lebih ketat melalui langkah-langkah maintenance berikut:
Menarik untuk dibaca : 5 Penyebab Redaman Tinggi Pada Fiber Optic
1. Jinakkan Banjir Data dengan Firewall RAW
Daripada membebani CPU di menu Filter Rules, gunakanlah fitur IP Firewall RAW. Fitur RAW bekerja di gerbang paling awal (Prerouting) sebelum MikroTik melakukan proses routing dan pelacakan koneksi (connection tracking).
-
Masuk ke menu
IP->Firewall-> tabRaw-> Klik[+]. -
Atur Chain ke
prerouting, masukkan IP atau MAC Address dari router TP-Link pelanggan yang bermasalah, lalu ubah Action menjadidrop. Cara ini sangat ringan dan terbukti ampuh meredam CPU 100%.
2. Aktifkan Fitur Loop Protect
Kondisi looping lokal di rumah pelanggan (misalnya port LAN router terhubung kembali ke switch distribusi akibat kesalahan pasang) bisa melumpuhkan satu segmen jaringan.
-
Buka menu
Interfacespada MikroTik, lalu pilih port atau VLAN yang mengarah ke pelanggan tersebut. -
Masuk ke tab Loop Protect, ubah statusnya menjadi on. Atur durasi Disable Time selama 5 menit. Jika terdeteksi perputaran paket data yang tidak wajar, MikroTik akan otomatis mematikan port tersebut untuk sementara waktu.
3. Matikan Fitur IPTV pada Router Pelanggan
Beberapa tipe router TP-Link mengalami malfungsi software ketika dihubungkan ke jaringan berbasis bridge atau VLAN tertentu. Trafik pencarian jalur (IGMP) bisa berubah menjadi badai data yang konstan dan membuat jaringan menjadi intermitten (putus-nyambung). Masuklah ke halaman admin router pelanggan, cari menu Network -> IPTV, lalu pastikan opsi IPTV atau IGMP Snooping berada dalam kondisi Disable.
4. Terapkan Port Isolation di Sektor Distribusi
Agar masalah pada satu rumah pelanggan tidak menular dan melumpuhkan pelanggan lainnya, pastikan perangkat distribusi Anda—baik berupa Switch Hub maupun OLT—sudah mengaktifkan fitur Port Isolation. Dengan fitur ini, sesama jalur pelanggan tidak akan bisa saling berkomunikasi secara lokal di Layer 2, sehingga paket sampah dari router yang error akan langsung terisolasi di jalurnya sendiri.
Baca juga : Mengatasi PPPoE Sering Login Logout di Mikrotik x86 Rakitan
Menghadapi masalah jaringan yang intermitten akibat lonjakan trafik sepihak memerlukan analisis yang tepat sasaran. Memblokir serangan paket data besar di level Filter Rule hanya akan membuang-buang resource CPU server Anda. Dengan memindahkan sistem blokir ke Firewall RAW, mengaktifkan Loop Protect untuk mencegah looping, serta rutin melakukan maintenance dan pengecekan konfigurasi internal pada router TP-Link pelanggan, ekosistem jaringan RT RW Net Anda akan tetap aman, stabil, dan terhindar dari drama gagal booting.